L’intelligenza artificiale rende gli attacchi più rapidi e accessibili, ma amplia anche il perimetro dei beni da proteggere: dati, strumenti generativi e agenti AI in grado di operare sui sistemi aziendali. È stato questo il filo conduttore dell’evento “Acronis Accelerate: Time to Act” dello scorso 7 ottobre a Sofia, dove il Ceo Jan-Jaap Jager, parlando con i giornalisti, ha presentato l’evoluzione della società insieme a Boris Voskanov, senior director, cybersecurity, research and development, e a Shai Kariv, senior director product management, cybersecurity dell’azienda. Punti centrali della discussione, la trasformazione della piattaforma di Acronis e il ruolo dei Managed service provider (Msp) nel portare capacità avanzate di cybersecurity alle piccole e medie imprese
In Acronis, che dichiara oltre 750mila clienti business e oltre 21mila fornitori di servizi partner in più di 150 Paesi, il maggiore team di ricerca e sviluppo è domiciliato proprio nella capitale bulgara. Secondo Jager, non è più tempo di aspettare ma di agire: la stessa Acronis nell’ultimo anno è passata attraverso una trasformazione organizzativa che ha riguardato lo sviluppo dei prodotti, l’ingegneria e l’approccio al mercato per accelerare i rilasci. I risultati non mancano: la società nel terzo trimestre 2026 ha registrato una crescita del 26% nell’utilizzo dei prodotti e del 45% nei workload Mdr, cioè di rilevamento e risposta alle minacce gestiti (Managed Detection and Response), mentre oggi oltre l’80% dei partner usa le funzionalità AI della piattaforma.
Una piattaforma di sicurezza unificata
La velocità dell’innovazione risponde a una pressione che riguarda entrambi i lati della sicurezza. “L’AI è utilizzata per rendere gli attacchi molto più efficienti, autonomi e veloci”, ha spiegato Jager. Allo stesso tempo, usare applicazioni AI e collegarle a posta elettronica e dati aziendali crea nuove esposizioni, e l’adozione di questa tecnologia sta avvenendo a un ritmo superiore a quello vissuto in passato. “Non abbiamo mai visto una tecnologia dirompente crescere così rapidamente”, ha detto Jagger. “Questo crea molte opportunità, ma anche nuove sfide”. Il problema, secondo il Ceo, è il divario tra consapevolezza e comportamento: “Le persone sanno che esiste un rischio, ma non stanno ancora agendo per contrastarlo”.
La soluzione proposta per migliorare la cosiddetta “postura di sicurezza “delle aziende, facilitando il lavoro a chi è preposto alla difesa, è una piattaforma che integra protezione, gestione e automazione. Jager ha rivendicato una base tecnologica comune per quasi tutti i servizi, con separazione dei dati e orchestrazione centralizzata: l’obiettivo è correlare segnali provenienti da ambiti diversi e semplificare il lavoro dei partner fornitori di servizi di sicurezza gestiti. Per gli Msp si apre anche un ruolo consulenziale: aiutare le imprese a governare l’AI, oltre che a utilizzarla per migliorare l’efficienza.
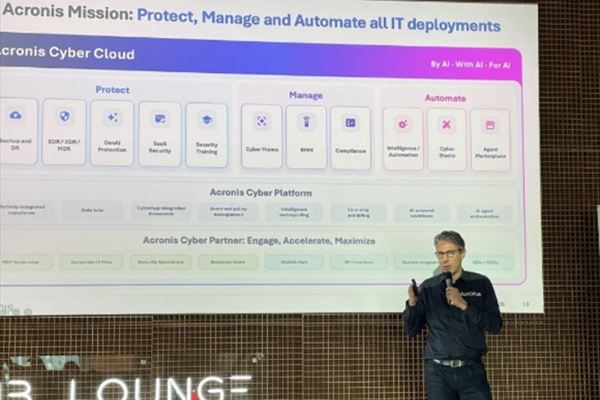
Jan-Jaap Jager, Ceo di Acronis
Gli impatti (positivi e critici) dell’AI
Già oggi gli agenti AI possono entrare nel lavoro quotidiano degli Msp che gestiscono servizi IT per i propri clienti. All’evento di Sofia, Acronis ha mostrato come l’Agentic AI possa affiancare i tecnici, dall’attivazione dei servizi per un nuovo cliente all’analisi degli alert, fino alla risoluzione dei problemi. Di fronte a un alert di backup, ad esempio, l’agente AI può verificare le copie recenti e i livelli di servizio concordati, aiutando a capire se occorra intervenire. Se manca spazio su un disco, può diagnosticare il problema e proporre le azioni al tecnico. L’autonomia è graduabile: alcune operazioni possono essere automatizzate, altre richiedono approvazione umana: l’obiettivo è liberare tempo per i problemi complessi e la consulenza ai clienti, mantenendo il controllo sugli interventi.
Una piattaforma integrata rende tutto questo più semplice: riunire protezione, backup e gestione IT significa ridurre il passaggio tra strumenti diversi e utilizzare procedure comuni. Per l’Msp, il valore è nella possibilità di formare più rapidamente i tecnici, uniformare le attività e collegare le informazioni necessarie agli agenti AI.
Nel corso dell’evento è stato discusso un cambiamento importante indotto dall’AI, ossia il fatto che questa tecnologia comporti un consumo rilevante di hardware: questo sta portando a molti Msp difficoltà come carenze di hardware e capacità nei data center, rincari, rinvii o cancellazioni di specifici progetti. Aumentano i prezzi dei chip, dello storage e dei server, mentre la disponibilità si riduce. Il cambiamento è così rapido che in alcuni casi i preventivi sulle forniture inviati dagli Msp scadono prima che il cliente si sia deciso: la finestra temporale sta rapidamente passando da un mese a una settimana, e in alcuni casi il cliente deve decidere immediatamente. Una situazione complessa, che non si risolverà a breve e che impone a vendor, Msp, system integrator e rivenditori a valore aggiunto di rivedere il proprio modello di business e la propria supply chain, oltre che di imparare a utilizzare nuovi strumenti.
Una risposta al problema della shadow AI
Tra gli impatti dell'intelligenza artificiale sulla sicurezza c'è anche il problema della shadow AI: come ridurre il rischio di un uso indiscriminato degli strumenti di AI generativa nelle aziende? La soluzione Acronis GenAI Protection, ha raccontato Jager, è nata originariamente per rispondere a un’esigenza interna. La società aveva inizialmente esteso l’accesso all’AI al personale senza disporre di sufficiente visibilità sugli strumenti e sulle modalità d’uso interne. “Si può dare accesso all’AI a tutti, ma se non si sa che cosa ne stanno effettivamente facendo, allora c’è un problema”, ha detto il Ceo di Acronis. Da qui lo sviluppo di controlli per conoscere gli strumenti utilizzati, limitarne l’impiego e impedire la condivisione di informazioni riservate. La soluzione è stata poi resa disponibile ai partner e ai loro clienti.
Più autonomia significa una maggiore superficie d’attacco, e basti pensare che un cliente osservato da Acronis utilizzava oltre 120 strumenti AI nel proprio ambiente. GenAI Protection punta quindi su visibilità e controllo della shadow AI, prevenzione della fuga di dati, blocco dei prompt malevoli e mappatura dei server Mcp (Model Context Protocol) che forniscono dati e contesto all’intelligenza artificiale. La sfida per imprese e fornitori è rendere governabile questa delega: conoscere quali strumenti operano sui dati e sui sistemi aziendali, limitarne i rischi e intervenire alla velocità richiesta dalle nuove minacce.
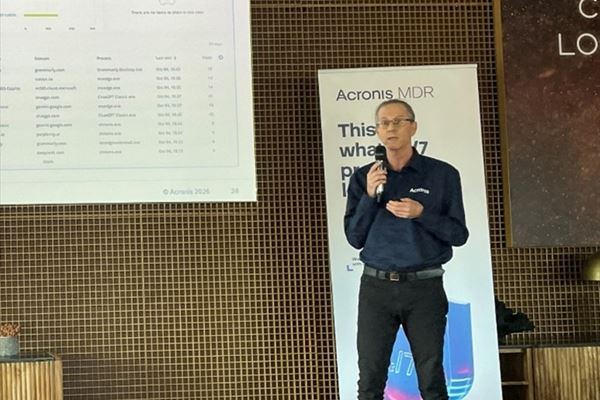
Una gara di velocità
Gli interventi successivi, di Boris Voskanov e Shai Kariv, sono andati più a fondo negli aspetti tecnici della soluzione, mostrando come si possa puntare a ridurre i tempi della difesa. Secondo Acronis, la maggior parte degli attacchi è ormai completamente automatizzata: in una specifica campagna è stato osservato che una quota tra l’80% e il 90% dell’attività di exploit avveniva senza intervento umano. La velocità degli attaccanti rende sempre più necessaria una difesa assistita dall’AI: processi esclusivamente manuali non tengono il passo con l’accelerazione degli attacchi (anche se nella difesa la supervisione umana continua a rimanere fondamentale).
Secondo Voskanov negli ultimi mesi il tempo medio per il passaggio dall’accesso iniziale al movimento laterale è arrivato a soli 29 minuti, mentre il tempo totale che intercorre tra l’intrusione iniziale e il furto di dati si aggira, in media, intorno ai tre giorni (79 ore). Quanto serve invece a un Msp per reagire? Il tempo medio è di 32 ore: è chiaro che gli attaccanti possono sfruttare questo ritardo per consolidare l’intrusione. Anche la barriera d’ingresso nel cybercrime si è abbassata: ransomware acquistabile, infrastrutture informatiche a noleggio, accessi procurati da altri gruppi e funzioni automatizzate consentono di avviare attacchi senza costruire ogni singolo componente.
In particolare, in un caso la divisione threat intelligence di Acronis (Tru, Threat Research Unit) ha osservato un singolo operatore in grado, con l’AI, di agire come un intero gruppo Apt (Advanced Persistent Threat). In un’azione che aveva come target tre Paesi, cioè Taiwan, Thailandia e Messico, è stato lanciato un attacco battezzato da Acronis Tru come AI-Augmented Threat: un’operazione in cui gli attori malevoli integrano intelligenza artificiale, machine learning e automazione per ampliare, accelerare e ottimizzare i vettori di attacco tradizionali.
Piuttosto che rappresentare una “arma AI” completamente autonoma, una minaccia AI-Augmented Threat prevede l'uso di strumenti di intelligenza artificiale generativa commerciali o open source per rendere l’attacco altamente efficiente, più difficile da rilevare e accessibile anche ai criminali a bassa qualifica. Nel caso osservato, gli agenti AI, più di dieci, hanno scelto ed eseguito strumenti offensivi tramite server Mcp, utilizzando modelli di intelligenza artificiale privi di guardrail. L'operatore ha indirizzato gli attacchi da un telefono cellulare tramite app di messaggistica. Ogni agente AI aveva un ruolo diverso: alcuni erano attaccanti, altri erano manutentori e programmatori di infrastrutture.
L’automazione difensiva è quindi essenziale, ma richiede una copertura continua. Secondo Acronis, il suo Edr (Endpoint Detection and Response) mitiga automaticamente l’87% degli incidenti; il restante 13% necessita di valutazione e intervento umano. Una nuova funzionalità di AI triage aiuta a interpretare e prioritizzare i casi aperti, mentre l’Mdr garantisce presidio e risposta 24 ore su 24. Infine, va considerato che sempre più spesso gli attacchi avvengono al di fuori dell’orario di lavoro (secondo Acronis il 60% circa degli attacchi sarebbe in questa finestra) e con differenze in base alla geografia, complicando quindi ulteriormente la capacità di risposta ai team cybersecurity. La velocità e le nuove capacità degli attaccanti, unite all’operatività notturna, rendono sempre di più il Managed Detection and Response una necessità anche per le piccole e medie imprese.