In un Security Operations Center il rilevamento delle minacce dipende dai dati di telemetria e dagli strumenti tecnologici utilizzati, ma anche da regole di correlazione specifiche, scenari, procedure e casi d’uso. A detta di Kaspersky, la sola raccolta degli eventi in una piattaforma Siem o Xdr non garantisce di individuare gli attacchi: le regole integrate coprono gli scenari tipici, ma potrebbero non rispecchiare applicazioni proprietarie od operatività specifiche dell’organizzazione.
Dallo studio “Anatomy of a Cyber World” di Kaspersky Security Services risulta che, in media, solo il 43% delle fonti di eventi è coperto da regole di correlazione, e dunque una buona parte dei dati telemetrici raccolti resta nella piattaforma senza alimentare alcuna regola di rilevamento. Le regole potrebbero, inoltre, risultare non aggiornate rispetto a cambiamenti intervenuti nell’ambiente IT o nelle tecniche di attacco.
Per colmare queste lacune è nato Detection Engineering, un nuovo servizio di Kaspersky (parte dell’offerta Kaspersky Soc Consulting) che promette di aiutare le aziende o i gestori di Soc a sfruttare al meglio i dati telemetrici disponibili per rilevare le minacce. Può servire sia a progettare un nuovo Security Operations Center sia a migliorare capacità specifiche all’interno di un Soc esistente.
Rivolto ai clienti di Kaspersky Siem e Kaspersky Next Xdr Expert, il servizio aiuta a sviluppare, testare e implementare casi d’uso di rilevamento, personalizzati in base alla specifica infrastruttura IT da proteggere, ai dati di sicurezza disponibili e alle minacce più frequenti o critiche per il settore in cui l’azienda opera. Detection Engineering affrontare anche il problema delle regole non aggiornate.
Gli esperti di Kaspersky valutano l’infrastruttura e le fonti di dati del cliente, identificano gli eventi e i campi necessari per la detection e sviluppano o adattano la logica di rilevamento all’ambiente. Ogni caso d’uso uso viene testato sui dati disponibili e ottimizzato per affinarne le condizioni di attivazione e per ridurre i falsi positivi prima dell’implementazione nel Siem o nell’Xdr. Questo approccio permette a Kaspersky di affrontare scenari complessi e specifici di settore e di dare al cliente dei casi d’uso di rilevamento sviluppati e testati, associati a documentazione di supporto, conoscenze e raccomandazioni operative.
“Per un rilevamento efficace delle minacce non bastano le regole predefinite”, ha detto Roman Nazarov, head of Soc Consulting di Kaspersky. “La logica di rilevamento deve rispecchiare l’infrastruttura dell’organizzazione, utilizzare la telemetry giusta ed essere testata sull’attività che intende identificare. Kaspersky Detection Engineering aiuta i team Soc a trasformare le priorità di rilevamento in casi d’uso validati e pronti per l’uso operativo”.
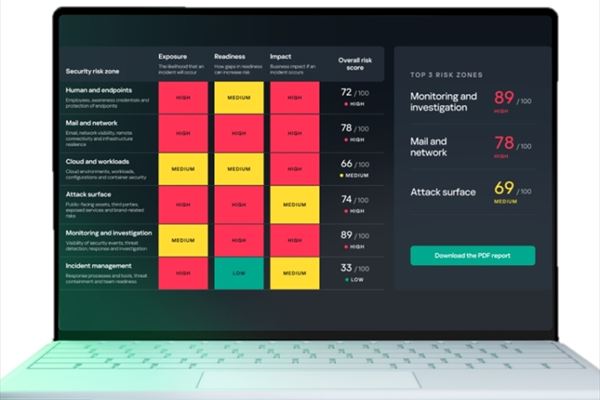
Kaspersky Cyber Risk Heatmap
Una mappa del rischio
La novità di Detection Engineering arriva a corta distanza dal precedente lancio di Kaspersky, uno strumento online gratuito che aiuta la aziende a comprendere il proprio livello di sicurezza informatica. Cyber Risk Heatmap, questo il nome, individua i punti di esposizione e mappa il rischio in sei aree, ovvero persone ed endpoint, email e network, cloud e workload, superficie di attacco, monitoraggio e analisi, gestione degli incidenti.
In base alle risposte fornite in un approfondito questionario (che richiede circa dieci minuti per essere completato), viene generata una heatmap dei rischi informatici potenziali in ciascuna delle sei aree, accompagnata da un punteggio di rischio complessivo e da raccomandazioni. Questo, sottolinea Kaspersky, non sostituisce i penetration test, le valutazioni delle vulnerabilità, le analisi delle violazioni né gli audit di sicurezza approfonditi, ma è certamente utile per individuare le priorità di intervento.