Php non è sicuro: due patch risolvono attrettante vulnerabilità definite dagli scopritori come tra le più gravi della storia del software. E l’intelligenza artificiale per una volta è protagonista positiva in una notizia che riguarda la cybersicurezza e che sta facendo il giro del Web: con strumenti di AI sono state trovate due gravi vulnerabilità di remote code execution in Php, popolare linguaggio di programmazione e scripting dinamico, di tipo open source. Vulnerabilità non solo critiche ma estremamente diffuse, che potrebbero mettere a rischio il 70% delle pagine Web esistenti online.
La scoperta si deve ai ricercatori di Wiz Research (società di sicurezza informatica del gruppo Alphabet), che hanno raccontato di aver usato come scanner di vulnerabilità tre modelli di intelligenza artificiale: quello proprietario, Wiz Atlas, Gemini 4 Argon, di Google, e GPT-5.6 Sol di OpenAI.
L’allarme partito da Wiz Research e poi amplificato da un bollettino di sicurezza ufficiale di Php ha spinto i gestori di molte piattaforme Web a mettere offline i propri siti o servizi come misura precauzionale. Così è stato fatto, segnala Reuters, per i siti Web del governo francese, di quello olandese, danese e finlandese, mentre agenzie di cybersicurezza europee e asiatiche invitavano a installare appena possibile le patch oppure, nell’attesa, a staccare i server per evitare attacchi.
La community di Php e i ricercatori di OpenAI hanno collaborato con Wiz Research nell’opera di valutazione delle vulnerabilità e nella creazione delle patch. Inoltre Google, Microsoft, Amazon Web Services, Akamai, Cloudflare e altre aziende hanno contribuito a creare mitigazioni pronte all’uso per i clienti non in grado di applicare i correttivi nell’immediato.
Le vulnerabilità di Php
CVE-2026-109618 è una falla che impedisce la corretta allocazione della memoria e causa l’interruzione delle richieste. Si tratta quindi di una condizione out-of-memory, ma c’è di più: l’interruzione che ne deriva può lasciare i dati interni di PHP in uno stato che il codice di pulizia eseguito successivamente non è in grado di gestire in modo sicuro.
Nella CVE-2026-109619, invece, è un bug di tipo use-after-free che coinvolge processi worker persistenti, come quelli utilizzati in mod_php o in ambienti server a esecuzione prolungata. Normalmente i Web worker vengono usati più volte, per ragioni di ottimizzazione delle prestazioni. Il bug fa sì che dopo ciascuna richiesta non si verifichi una corretta “pulizia” ma rimangano dei riferimenti verso una memoria già liberata; una richiesta successiva può quindi sfruttare tali riferimenti per eseguire codice arbitrario.
In parole semplici, le due vulnerabilità potrebbero consentire ad attaccanti (anche in qualità di utenti non autenticati) di eseguire codice sui Web server o di leggere processi di memoria, risalendo magari a password, token di autenticazione, chiavi API e certificati.
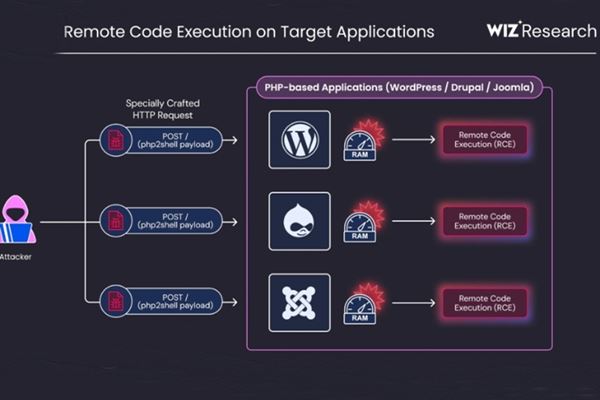
L'exploit della vulnerabilità CVE-2026-109618 (Infografica di Wiz Research)
Un evento che segna la storia del software?
I ricercatori di Wiz hanno usato parole pesanti, definendo le loro scoperte come “tra le vulnerabilità più gravi mai scoperte in Php e forse nella storia del software”. Il caso è di certo rilevante per diversi motivi. Il primo è l’enorme diffusione di Php, linguaggio che costituisce una "spina dorsale del Web", nelle parole di Wiz Research, e che è alla base di WordPress, Joomla, Drupal, MediaWiki e altre onnipresenti piattaforme. A detta di Wiz, circa il 70% del Web, in assenza di patch, risulterebbe esposto a due vulnerabilità che consentono di prendere controllo dei server affetti, da remoto, e di intercettare dati di sessione.
La gravità di questi due bug non sta solo in questi meccanismi, presenti in molte CVE di tipo remote code execution. Sta nel fatto che siano riguardino non in applicazioni specifiche ma nel linguaggio di programmazione stesso, e peraltro quasi tutte le versioni di Php ne contengono almeno una. Come si legge sul sito di Acn, le release su cui è possibile installare i correttivi a sono le 8.5.x (versioni precedenti alla 8.5.12), 8.4.x (precedenti alla 8.4.27), 8.3.x (precedenti alla 8.3.36) e 8.2.x (precedenti alla 8.2.35). Per tutte le versioni 8.1 e precedenti non è previsto il rilascio di alcuna patch.
L’altro fattore da evidenziare è che le vulnerabilità probabilmente sono rimaste in circolazione per decenni, proprio perché mai risolte. Sorge spontanea una domanda: ma se due vulnerabilità sono tanto gravi, tanto endemiche ed esistenti da decenni, perché non si è mai sentito parlare di exploit basati su di esse? E perché la tanto decantata community dell'open source non si è accorta del problema?
Lo spiega bene la stessa Wiz: fino a ieri per ricercatori e sviluppatori dimostrare la “sfruttabilità” di questi bug sarebbe stato molto difficile, cioè avrebbe richiesto una “catena di passaggi straordinariamente complessa”, al limite delle capacità umane. Similmente, l’exploit di queste vulnerabilità risultava possibile in teoria ma ben poco fattibile.
Oggi, però, i modelli di intelligenza artificiale in tempi rapidissimi riescono ad analizzare un codice, un linguaggio, un’applicazione, trovando vulnerabilità che derivano da concatenazioni di elementi. In questo sono formidabili strumenti per il debugging ma anche un’arma per gli attaccanti, che li usano per ricostruire i possibili e complessi percorsi di exploit. Questa duplice natura dei modelli che agiscono da scanner di vulnerabilità, peraltro, si è vista fin dagli esordi di Claude Mythose, spingendo la stessa Anthropic a circoscrivere la disponibilità di questo strumenti, Di tre modelli usati, Wiz Atlas, GPT-5.6 Sol e Gemini 4, a detta dei ricercatori è l’ultimo dei tre ad aver apportato “un contributo inestimabile all'individuazione della vulnerabilità, allo sviluppo dell'exploit, al rilevamento dell'attacco e alla convalida della patch”.
Come mettere in sicurezza Php
L’Agenzia di Cybersicurezza Nazionale consiglia di installare i correttivi di sicurezza su tutte le versioni di Php interessate dal problema e sufficientemente recenti. Indipendentemente dalle patch, è anche importante effettuare attività di threat hunting, "mediante l'analisi retrospettiva dei log e degli eventi di sicurezza disponibili, al fine di individuare eventuali segnali di sfruttamento delle vulnerabilità o di compromissione dei sistemi interessati”, scrive Acn.
In particolare, l’agenzia suggerisce di “verificare la presenza di richieste HTTP anomale, errori ricorrenti relativi a situazioni di esaurimento della memoria, interruzioni inattese dei processi PHP ed eventuali comportamenti sospetti successivi, quali l'esecuzione di processi non previsti, modifiche non autorizzate ai file applicativi o connessioni di rete anomale o non autorizzate”. Se per qualche motivo non fosse possibile applicare tempestivamente le patch, la scelta migliore è quella di mettere offline i siti e i servizi Web che impiegano versioni vulnerabili di Php.