Il tema della sovranità dei dati è strettamente legato alla cybersicurezza. Se ne parla spesso in relazione al cloud computing e all’intelligenza artificiale, ma la sovranità dei dati dipende anche dalla scelta del fornitore di sicurezza informatica. Come capire se il proprio fornitore la garantisce davvero? Ce lo spiega bene in questa intervista Gianluca Meomartini, VP of Sales di Bitdefender, sottolineando che l’hosting dei dati in Europa non è, da solo, una garanzia sufficiente.
Quello della sovranità dei dati è argomento sempre più chiacchierato anche sui media, un tema oggetto di ricerche e presente nelle offerte dei vendor tecnologici. Quanto è importante per Bitdefender?
È una priorità strategica, perché ai fornitori di cybersecurity vengono affidate informazioni particolarmente sensibili su un’organizzazione: sistemi, vulnerabilità, eventi di sicurezza e indagini sugli incidenti. I clienti hanno bisogno di una protezione efficace e di sapere con chiarezza chi controlla queste informazioni e la tecnologia che le elabora. Per Bitdefender, sovranità significa consentire alle organizzazioni di mantenere il controllo sui dati di sicurezza, sulle operazioni e sulle scelte tecnologiche nell’ambito del quadro giuridico europeo. Ospitare una piattaforma in Europa è un elemento; contano anche la proprietà, i diritti di accesso, l’erogazione dei servizi e l’intera filiera dei fornitori. Come azienda europea di cybersecurity con una presenza globale, combiniamo tecnologia sviluppata in Europa con competenze sulle minacce a livello internazionale.
Il nostro Sovereign Acceleration Program concretizza questo approccio attraverso opzioni di hosting europeo e servizi di sicurezza erogati nell’UE. Sostiene la resilienza e i requisiti di conformità applicabili, senza chiedere ai clienti di rinunciare all’efficacia di prevenzione, rilevamento e risposta. Quando gli agenti AI accedono ai sistemi aziendali e agiscono per conto dei dipendenti, questo controllo deve estendersi anche alle loro autorizzazioni, ai servizi collegati e ai flussi di dati.
Le aziende sono sensibili al tema e quanto? Abbastanza da considerarlo un criterio per la selezione dei vendor?
Ricerche dimostrano che la sovranità sta influenzando le decisioni di acquisto. Nel report “Cybersecurity Assessment 2026" di Bitdefender, il 76% degli intervistati a livello globale ha dichiarato che prenderebbe in considerazione un cambio di fornitore di cybersecurity per preoccupazioni relative alla sovranità dei dati, alla giurisdizione o all’accesso ai dati da parte di governi stranieri. Lo studio ha coinvolto 1.200 professionisti IT e della cybersecurity in sei Paesi, tra cui l’Italia, presso aziende con almeno 500 dipendenti. Si tratta di un risultato internazionale, non di una percentuale riferita esclusivamente all’Italia.
Questa sensibilità ha una motivazione concreta: una piattaforma di cybersecurity può contenere informazioni dettagliate del funzionamento di un’azienda e dei suoi punti di vulnerabilità. Per questo, nella scelta di un fornitore, è necessario quindi valutarne la governance oltre all’efficacia della protezione, alle capacità di integrazione e ai costi. Il passo successivo consiste nel tradurre la consapevolezza in requisiti concreti per la selezione dei fornitori. Le aziende dovrebbero richiedere evidenze sui luoghi in cui avviene il trattamento dei dati, sugli accessi con privilegi, sui subfornitori e sulla gestione degli incidenti, inserendo questi impegni nei contratti. Gli stessi criteri dovrebbero essere applicati ai servizi di AI che ricevono informazioni aziendali o consentono agli agenti AI di eseguire azioni nell’ambito dei processi aziendali.
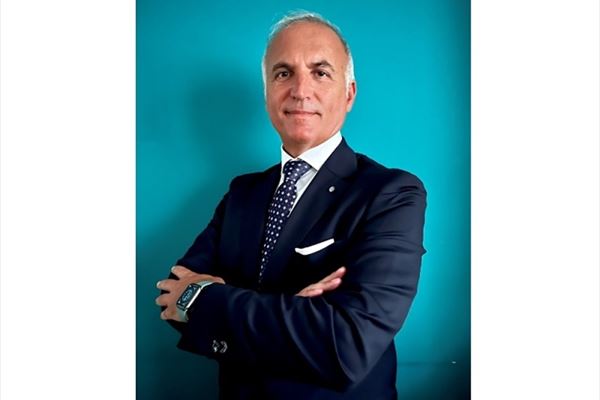
Gianluca Meomartini, VP of Sales di Bitdefender
Come capire se il proprio fornitore di cybersecurity garantisca davvero la sovranità?
Occorre chiedere evidenze verificabili su quattro dimensioni. La prima riguarda i dati: dove vengono archiviati ed elaborati dati di telemetria, informazioni dei clienti, backup e documentazione di supporto? La seconda è la tecnologia: chi possiede e controlla la piattaforma e le sue dipendenze critiche? La terza riguarda le operazioni: chi amministra la piattaforma, indaga sugli incidenti e può accedere alle informazioni sensibili, e da dove? La quarta è la giurisdizione: quali quadri giuridici si applicano al fornitore e ai suoi subfornitori?
La presenza di un data center in Europa non è sufficiente a rispondere a tutte queste domande. Contratti, documentazione dei flussi di dati, controlli degli accessi, registri di audit e filiera dei servizi devono essere coerenti. La crittografia è importante, ma lo sono anche il controllo delle chiavi crittografiche e le limitazioni degli accessi con privilegi. Queste verifiche aiutano a individuare i casi di sovereignty washing, in cui l’hosting in Europa viene presentato come prova sufficiente del controllo dei dati.
Questa governance deve essere affiancata da quattro livelli di sicurezza informatica: prevenzione, per ridurre l’esposizione ai rischi; protezione, per bloccare le minacce; rilevamento, per individuare attività dannose; risposta, per contenere gli incidenti. GravityZone riunisce queste capacità, con EDR e XDR a supporto delle attività di indagini e risposta agli incidenti e Servizi MDR erogati nell’UE per il monitoraggio continuo da parte di esperti. La sovranità deve essere garantita anche durante un’indagine urgente, non soltanto durante le normali attività operative.
A proposito di infrastruttura, avete stretto alleanze con alcuni fornitori cloud europei, tra cui in Italia Aruba. Come li avete selezionati?
Il principio alla base di queste partnership è combinare una tecnologia europea di cybersecurity e infrastrutture che rispondano alle esigenze dei clienti in termini di controllo, sicurezza e continuità. Tra i criteri rilevanti figurano una governance europea, la trasparenza sui luoghi in cui avviene il trattamento dei dati, l’affidabilità dell’infrastruttura e una chiara definizione delle responsabilità operative. Anche le competenze locali svolgono un ruolo importante, soprattutto per le organizzazioni soggette a requisiti nazionali o settoriali.
Aruba mette a disposizione un’infrastruttura italiana consolidata di cloud e data center. Secondo il modello annunciato, GravityZone è ospitata sull’infrastruttura cloud di Aruba, mentre Bitdefender mantiene il controllo operativo della piattaforma. I dati dei clienti restano crittografati e sono gestiti esclusivamente da Bitdefender, entro i confini dell’UE previsti.
Questa collaborazione segue le partnership con OVHcloud in Francia e secunet in Germania. Per i clienti italiani, il valore è un’offerta concreta di cybersecurity europea, supportata da un’infrastruttura locale. Ogni implementazione va comunque valutata rispetto alle esigenze del cliente: il nome del partner non sostituisce la verifica dell’architettura, del modello di accesso e degli impegni di servizio.
Quanto è facile o difficile per le aziende cambiare fornitore di cybersecurity? Che cosa proponete per agevolare il passaggio a Bitdefender?
La complessità dipende dall’ambiente. La sostituzione di un agente endpoint è soltanto una parte del lavoro: le aziende potrebbero dover anche migrare le policy, ripristinare le integrazioni, conservare i dati delle indagini, formare i team e gestire i contratti esistenti. La priorità è garantire la continuità della protezione durante la transizione.
Il nostro Sovereign Acceleration Program offre supporto nella pianificazione della migrazione, consulenza sull’architettura e accesso agli esperti Bitdefender. Le aziende idonee possono inoltre beneficiare di una valutazione gratuita dei rischi legati alla sovranità e di un supporto per la gestione del recesso dai contratti esistenti in caso di passaggio da fornitori di cybersecurity extra-UE. I requisiti di idoneità e le condizioni commerciali vengono valutati caso per caso.
Una migrazione concreta parte da un inventario e da un progetto pilota, seguito da un’implementazione in fasi controllate. Policy e integrazioni devono essere validate prima di dismettere la soluzione precedente. L’eventuale coesistenza temporanea deve essere pianificata in base alla compatibilità dei prodotti. Occorre inoltre concordare come conservare i dati storici e come il precedente fornitore restituirà o cancellerà i dati. L’obiettivo è una transizione gestita che migliori il controllo, limitando le interruzioni.
Nel concreto, come si implementa la sovranità dei dati? Quali compiti spettano al cliente e quali sono responsabilità del vendor?
Si parte da una progettazione condivisa. Il cliente identifica I dati sensibili e so ervizi critici, mappa i flussi di dati, definisce i requisiti applicabili e sceglie il modello di implementazione e il perimetro dei servizi. Assegna inoltre i responsabili interni, gestisce i permessi degli utenti e stabilisce chi può autorizzare le azioni di contenimento durante un incidente. La responsabilità del rischio aziendale e del rispetto dei requisiti normativi applicabili rimane in capo all’azienda.
Il fornitore è responsabile della realizzazione dell’architettura e dell’implementazione dei controlli concordati: documentazione dei luoghi in cui avviene il trattamento dei dati, controllo degli accessi amministrativi, crittografia, manutenzione sicura della piattaforma e trasparenza sui subfornitori. Nel modello del Sovereign Acceleration Program erogato nell’UE, gli impegni coprono dati e operazioni di sicurezza, comprese le indagini sugli incidenti e le relative risposte. Queste responsabilità devono essere esplicitate nei contratti e nelle procedure operative.
Le sfide principali riguardano i trasferimenti di dati non evidenti attraverso i servizi di supporto o le integrazioni, i privilegi di accesso eccessivi, le dipendenze della supply chain e lacune nelle attività di monitoraggio o ripristino. Gli agenti AI aggiungono ulteriori identità, strumenti e servizi esterni da mappare e governare. Accessi con il minimo privilegio, autenticazione efficace, riduzione della superficie di attacco, soluzioni EDR/XDR e procedure di risposta testate rendono contribuiscono a rendere efficace il progetto. La sovranità si mantiene attraverso verifiche periodiche, man mano che sistemi, fornitori e processi evolvono.