L’intelligenza artificiale accelera l’innovazione, ma amplia la superficie d’attacco e rende più urgente governare dati, strumenti e fornitori. Nel frattempo, le piccole e medie imprese affrontano minacce analoghe a quelle delle grandi organizzazioni, ma con risorse più limitate. Sono i temi emersi alla Partner Conference di Kaspersky del 27 ottobre a Milano, in cui è discusso anche di come per gli IT manager oggi la sfida sia tradurre gli investimenti in capacità di prevenzione, rilevamento e risposta.
A livello globale Kaspersky sta crescendo, avendo riportato nel 2025 un fatturato netto in ascesa del 4% a tassi di cambio costanti e del 15% a tassi correnti, con un andamento molto positivo nel segmento B2B (+16%. “In Italia il giro d'affari è cresciuto nel 2025 e stiamo osservando un andamento molto positivo anche nel 2026, con una crescita del 33% anno su anno nel terzo trimestre” , ha detto Cesare D’Angelo, general manager per Italia, Francia e area mediterranea. “Considerando i risultati per area di business, mentre l’endpoint protection da tempo è un’area matura, si osservano tassi di crescita a due cifre per le soluzioni a valore”.
In particolare, l’offerta Kaspersky Next (piattaforma modulare che include Endpoint Protection Platform, Endpoint Detection and Response ed Extended Detection and Response) ha registrato a livello globale una crescita del 158%. I ricavi del Siem (Security Information and Event Management) di nuova generazione sono cresciuti del 30%, la threat intelligence del 18%, l’offerta di Industrial cybersecurity del 25%, i servizi Mdr (Managed Detection and Response) del 90%, le soluzioni basate su Kaspersky OS dell’85%. Risultati che confermano la focalizzazione di Kaspersky sulle aree a maggiore complessità tecnologica e operativa.
Cesare D’Angelo, general manager Italia, Francia e area mediterranea di Kaspersky
Le nuove priorità della sicurezza
Fabio Sammartino, head of pre-sales, ha inquadrato lo scenario attuale attraverso una ricerca di Kaspersky, condotta su circa 1.800 decision maker in 18 Paesi. Il 99% del campione considera la cybersecurity una funzione aziendale fondamentale, e l’adozione dell’AI (l’81% delle realtà sta valutando o implementando strumenti interni basati su Large Language Model, mentre il 18% li ha già integrati nei flussi di lavoro) spinge il 41% delle aziende ad aumentare gli investimenti in sicurezza. Sammartino ha collegato questa tendenza alla necessità di controllare il patrimonio informativo.
La domanda di protezione sta cambiando: il 68% delle Pmi italiane ha aumentato il budget di cybersecurity e il 41% ha stanziato risorse aggiuntive per passare a soluzioni avanzate come Xdr (Extended Detection and Response), Ndr (Network Detection and Response) e Siem. Sammartino sintetizza così la priorità per i partner di canale: “L’obiettivo è fornire una protezione avanzata che sia facile da adottare, semplice da gestire e in grado di crescere insieme all’azienda”.
Resta aperto il problema della shadow AI: il 20% degli intervistati italiani identifica l’uso incontrollato di strumenti esterni come un fattore di rischio, quota che sale al 45% nel segmento enterprise. Il 62% delle organizzazioni italiane ne consente l’utilizzo con restrizioni, per esempio vietando il caricamento di documenti interni. Affrontare la shadow AI significa chiarire quali siano gli strumenti autorizzati, le informazioni condivisibili e i controlli sull’utilizzo. Un divieto può spostare l’attività sui dispositivi personali, riducendo la visibilità sugli strumenti utilizzati. “C’è la necessità di utilizzare degli strumenti che siano governabili e che siano controllabili”, ha sottolineato Sammartino.
Fabio Sammartino, head of pre-sales di Kaspersky
Pmi e service provider nel mirino
L’interesse delle aziende per l’intelligenza artificiale offre anche nuove occasioni agli attaccanti. Tra gennaio e aprile 2026 la telemetria Kaspersky ha rilevato oltre 33.300 attacchi contro Pmi mascherati da finti strumenti AI, con un aumento di casi del 400% rispetto al 2025 secondo i dati presentati. I criminali sfruttano qui la notorietà dei servizi AI per indurre a scaricare software malevolo e sottrarre credenziali o dati.
Con riferimento alle Pmi italiane, l’85% delle aziende intervistate con meno di 500 dipendenti ha subito almeno un incidente informatico nell’ultimo anno, con una media di tre diverse tipologie di problema. Tra le violazioni più frequenti figurano phishing (20%), sfruttamento di vulnerabilità software (18%) e accesso remoto esterno (8%). La ricerca segnala anche il peso dei limiti organizzativi: carico di lavoro dei reparti di sicurezza, carenza di competenze e tecnologie obsolete.
Le Pmi possono essere bersagli diretti oppure punti d’ingresso per arrivare ad aziende più strutturate, attraverso relazioni di fiducia e connessioni operative. In questo scenario, i service provider richiedono particolare attenzione: comprometterne uno può aprire la strada ad attacchi che raggiungono numerose organizzazioni servite.
Sovranità digitale come capacità di verifica
Per Cesare D’Angelo, la sovranità digitale riguarda soprattutto la possibilità di esercitare un controllo concreto sulle proprie dipendenze tecnologiche. “Per me sovranità digitale significa controllo, verifica e possibilità di avere una supply chain sicura e verificabile in ogni momento”, ha affermato. Questo significa sapere quali dati vengono utilizzati, dove risiedono e come si muovono, oltre a poter verificare tecnologie e aggiornamenti e valutare il contributo dei fornitori alla sicurezza complessiva.
In questa prospettiva, la compliance costituisce il punto di partenza di un percorso che deve proseguire nella gestione quotidiana. D’Angelo ha richiamato la Global Transparency Initiative, che offre possibilità di ispezione del codice sorgente, insieme alle verifiche esterne sui processi di sviluppo e distribuzione degli aggiornamenti. L’indicazione è estendere la verificabilità all’ecosistema e integrare la sicurezza nella progettazione.
Il tema diventa particolarmente concreto con gli agenti AI, in quanto sistemi che possono eseguire azioni su dati e sistemi. Prompt injection, fuga di informazioni e compromissione della supply chain richiedono di delimitare questa autonomia. Le indicazioni di D’Angelo sono definire requisiti di sicurezza fin dall’inizio, isolare gli ambienti di esecuzione e controllare le interazioni secondo una logica di default deny: “Sono io che decido quello che l’agente AI può o non può fare”, ha detto.
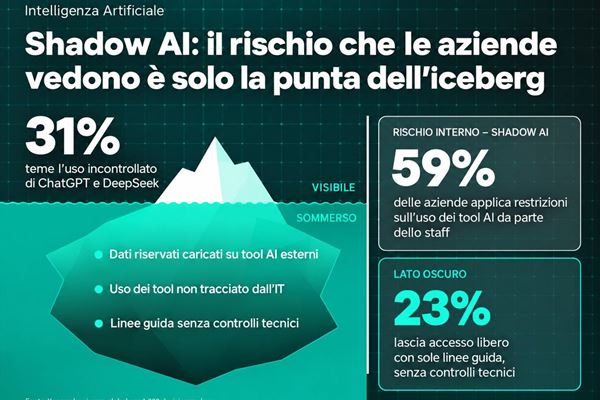
(Infografica: Kaspersky)
L’AI integrata nelle operazioni di sicurezza
Quello di Kaspersky, descritto da D’Angelo, è un centro di ricerca specializzato che lavora per accelerare il riconoscimento delle minacce e per offrire linee guida e corsi sullo sviluppo sicuro delle applicazioni AI. Secondo il manager, i sistemi Kaspersky rilevano ogni giorno circa 500mila nuove minacce: un volume che richiede una prima analisi automatizzata, seguita dalla validazione umana.
Sammartino ha ricostruito il percorso dell’AI in Kaspersky: dal machine learning nei laboratori, introdotto nel 2005, all’integrazione sui dispositivi arrivata nel 2013, fino ai servizi Mdr e al rilevamento delle anomalie industriali. La GenAI si è poi aggiunta alle tecniche già impiegate nella protezione. Nelle security operations, le funzionalità di AI includono analisi automatica degli alert, rilevamento delle anomalie e valutazione del rischio. La componente generativa supporta il triage: l’assistente Kira (acronimo di Kaspersky Investigation and Response Assistant) produce sintesi di alert e incidenti e aiuta a costruire interrogazioni in linguaggio naturale. I modelli generativi integrati nella gamma Next trasformano i dati raccolti in informazioni strutturate per team di sicurezza e decision maker. Nell’ultima versione di Kaspersky Threat Intelligence, inoltre, machine learning e GenAI supportano la classificazione del malware, l’analisi di grandi volumi di dati e la generazione automatica di sintesi degli indicatori di compromissione.
L’obiettivo è quello di velocizzare le analisi e le decisioni durante la gestione degli incidenti, mantenendo la verifica umana dei risultati. Sammartino ha anticipato per il 2027 il lancio di un nuovo strumento per proteggere gli LLM aziendali: una prospettiva di sviluppo distinta dalle funzionalità già illustrate.
Sul piano dell’offerta, il portafoglio di Kaspersky prevede diverse soluzioni da scegliere in base alle competenze e alle risorse disponibili in azienda. Next Optimum è un’offerta rivolta ad aziende con competenze IT consolidate che richiedono prevenzione e capacità Edr e Xdr. Next Mxdr Optimum aggiunge monitoraggio continuo, analisi e indicazioni di risposta degli esperti di Kaspersky. Per le realtà con meno di 50 dipendenti viene proposta Small Office Security Premium, con protezione da malware e ransomware, gestione delle password, backup e formazione.
Maura Frusone, head of B2B sales di Kaspersky
Le opportunità per il canale
Maura Frusone, head of B2B Sales, ha spiegato il cambiamento in corso dal punto di vista dell’ecosistema dei partner. “Quello che dobbiamo fare insieme è passare da un modello di vendita tradizionale a un modello di creazione del valore”, ha affermato. La direzione indicata è ampliare la relazione con i clienti, accompagnandoli verso servizi gestiti e capacità di protezione avanzate, tramite investimenti in competenze e specializzazione.
Frusone ha individuato tre direttrici: prodotti strategici, servizi capaci di differenziare l’offerta e sviluppo dei modelli Msp e Mssp (servizi gestiti e servizi di sicurezza gestiti). La modalità “as a service” permette ai partner di costruire ricavi ricorrenti, mentre l’automazione può liberare risorse per i clienti che richiedono maggiore presidio. L’invito è partire dalle esigenze delle organizzazioni e farne evolvere la protezione, superando una relazione focalizzata sul rinnovo dei contratti.
A sostegno di questa strategia, Kaspersky ha richiamato la formazione tecnica, i training Mdr e le esercitazioni “capture the flag”, insieme al Deploy Program per la specializzazione sulle tecnologie. Il messaggio per le imprese clienti è che l’efficacia dei servizi dipende anche dalla preparazione di chi li progetta e li gestisce: scegliere un partner significa valutarne le competenze e la capacità di accompagnare nel tempo l’evoluzione della sicurezza.