In una Barcellona poco soleggiata, CrowdStrike ha tenuto questa settimana la versione europea del Fal.Con, l’annuale evento per clienti e partner in cui vengono presentate le linee strategiche dell’azienda e le principali novità di prodotto. Gli annunci più importanti hanno riguardato due acquisizioni che coinvolgono Fiddler AI e Dreadnode, mirate a integrare nella piattaforma del produttore americano tecnologie complementari, ma molto importanti, nell’adozione aziendale degli agenti. Fiddler permette di valutare e ricostruire il comportamento degli agenti AI, verificando che rispettino gli obiettivi assegnati; Dreadnode porta strumenti per sottoporre modelli, applicazioni e agenti a test di sicurezza automatizzati prima del rilascio. A completare il disegno arrivano l’AI Kill Switch, le integrazioni con Dynatrace e l’espansione europea di Project QuiltWorks.
Le due operazioni di acquisizione restano soggette alle consuete condizioni di chiusura, previste nel quarto trimestre dell’esercizio fiscale 2027 di CrowdStrike, quando sono attese anche la disponibilità generale di Falcon Observe, basato su Fiddler, e delle funzioni Automated AI Security Testing derivate da Dreadnode.
Fiddler rende verificabile il comportamento degli agenti
Con Fiddler, CrowdStrike intende creare uno spazio “sicuro” in cui anche gli agenti che dispongono di credenziali valide e strumenti autorizzati evitano di prendere le decisioni “sbagliate” per raggiungere un loro scopo. Stiamo ovviamente parlando di quegli scenari che hanno portato gli agenti di OpenAI a compromettere siti e sistemi in svariate parti del mondo solo per portare a termine un compito che gli era stato assegnato, ma portandolo in un contesto più concreto, quello delle aziende che operano in più mercati. “È un errore” – spiega dal palco George Kurtz, CEO e fondatore di Crowstrike – “pensare che gli agenti ricorrano alle violazioni informatiche per mancanza di etica. Semplicemente, i casi che sono finiti sui giornali parlavano di agenti a cui erano stati tolti tutti i vincoli e quindi erano liberi di prendere qualsiasi decisione. Uno scenario che in azienda non potrà mai replicarsi. Ciononostante, un agente può comunque prendere decisioni sbagliate anche su scala più piccola, come concedere un rimborso contrario alle policy: gli accessi possono essere legittimi mentre l’esito del processo è scorretto.” Per questo è importante riuscire ad avere un livello di osservabilità delle azioni degli agenti molto accurato e Fiddler lo renderà possibile, confluendo in Falcon Observe. Prima del rilascio permetterà di confrontare prompt, modelli e configurazioni, valutando accuratezza, completamento dei compiti e rispetto delle policy. In produzione consentirà di ricostruire decisioni e chiamate agli strumenti lungo la gerarchia degli agenti, individuando deviazioni del comportamento, eventuali allucinazioni e azioni indesiderate. Le prove che saranno raccolte tramite Falcon Observe serviranno anche agli audit, includendo agenti sviluppati internamente, di terze parti e dedicati alla programmazione.
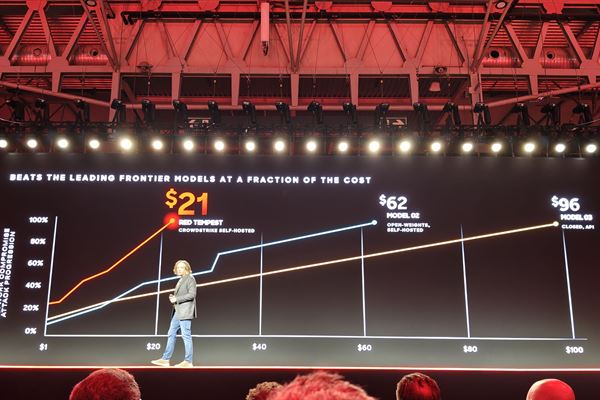
Il supporto a OpenTelemetry, LangGraph, Amazon Bedrock, AWS Strands e Google ADK permetterà di supportare i framework già usati dalle aziende, mentre il collegamento con la telemetria Falcon su identità, cloud e runtime consentirà di leggere le azioni degli agenti nel contesto dei sistemi coinvolti. Con grande gioia di chi deve gestire i budget, Fiddler porterà in dote anche il monitoraggio di token e spesa e Kurtz anticipa che, usando i modelli specifici forniti da CrowdStrike invece delle chiamate a LLM esterni, i costi di valutazione subiranno una riduzione che può arrivare fino al 98%. A questo proposito, Bartley Richardson, Chief AI & Autonomous Systems Officer di CrowdStrike, ha mostrato una slide in cui si vede che il costo di un ciclo di red teaming e blue teaming che usa i modelli interni viene a costare meno di un quarto rispetto a quanto previsto con i modelli di frontiera proprietari.
Dreadnode automatizza i test contro modelli e applicazioni AI
Dreadnode, invece, fornirà delle tecnologie che affiancheranno le imprese nella fase in cui costruiscono e collaudano i sistemi AI. La piattaforma, infatti, permetterà di descrivere in linguaggio naturale ciò che si vuole verificare e applicherà oltre 100 strategie di attacco note. Fra queste rientrano jailbreak, prompt injection, attacchi distribuiti su più interazioni e tecniche specifiche per gli agenti. I test interesseranno modelli, applicazioni, sequenze decisionali degli agenti e server Model Context Protocol, o MCP, utilizzati per collegare l’AI a strumenti e dati esterni. In pratica, ogni volta che qualcosa di rilevante viene aggiornato o migliorato nel sistema, verrà sottoposto a un ciclo di verifica automatico tramite Dreadnode, per verificare che le modifiche non abbiano introdotto vulnerabilità. Quelle eventualmente individuate saranno ordinate per gravità e associate a riferimenti quali OWASP Top 10 for LLMs, OWASP Agentic Security, MITRE ATLAS e NIST AI RMF. Report esportabili supporteranno le decisioni sul rilascio; gli operatori potranno rivedere classificazione e severità dei risultati, documentando le motivazioni. I dati, inoltre, andranno ad alimentare i modelli SafeMind, mentre il team Dreadnode entrerà nel Cyber Superintelligence Lab di CrowdStrike.
Il Kill Switch consente di fermare l’agente e impedirne il riavvio
Ma nonostante tutte le precauzioni che si possono prendere per proteggere il modello e gli agenti, è impossibile escludere l’eventualità di una compromissione o di un errore che porti un agente fuori dalle linee d’azione previste. Per questo torna sicuramente utile la funzione di AI Kill Switch che Cloudstrike ha annunciato come già disponibile all’interno di Falcon Guardian. La funzione permette a un amministratore autorizzato di arrestare un agente, bloccarne nuove esecuzioni e interromperne l’accesso alla rete aziendale.
Come il nome lascia presagire, è un po’ una funzione da “ultima spiaggia”, ma anche questa ha una buona dose di parametri e sotto funzioni che permettono di limitare l’opera dell’agente prima di bloccarlo completamente e può essere programmata per agire in autonomia oppure dietro controllo umano diretto.
Dynatrace collega le indagini di sicurezza al funzionamento delle applicazioni
L’accordo con Dynatrace amplia invece il contesto a disposizione dei team IT e di sicurezza attraverso tre integrazioni già disponibili. Il punto di partenza è la frammentazione di log e telemetria, che può rendere necessario spostare e duplicare dati per ricostruire un incidente.
La prima integrazione porta in Falcon la ricerca federata sui dati di osservabilità e sui log di Dynatrace. I team potranno interrogare queste informazioni per ottenere contesto applicativo e infrastrutturale senza doverle duplicare preventivamente in Falcon in modo da contenere i costi di acquisizione dei dati e accelerare le indagini.
La seconda combina in Dynatrace la telemetria di sicurezza degli endpoint CrowdStrike con informazioni su app, infrastrutture e log. Questo aiuterà a prevedere in modo più affidabile gli impatti sui servizi aziendali dei malfunzionamenti tecnici. La terza utilizza Bindplane di Dynatrace per instradare log e telemetria fra le due piattaforme, riducendo i trasferimenti non necessari.
QuiltWorks amplia in Europa la capacità di correggere le vulnerabilità
Infine, tra gli annunci piu importanti, non possiamo non citare l’estensione di Project QuiltWorks a 15 partner europei, fra cui Almaviva Group, Atos, BT, Computacenter, Deutsche Telekom Security, Orange Cyberdefense e Telefónica, per aumentare le competenze e la capacità di intervento sulle vulnerabilità nel nostro continente.
Il programma combina modelli di OpenAI e Anthropic, modelli aperti NVIDIA Nemotron, intelligence e telemetria CrowdStrike, infrastrutture AWS, automazione attraverso Falcon IQ, servizi dei partner e protezione finanziaria fornita da assicuratori cyber per automatizzare la parte delle attività di valutazione del rischio. L’accesso dei partner europei a Falcon IQ renderà più veloci gli interventi negli ambienti dei clienti, tenendo conto del contesto locale e delle esigenze di sovranità dei dati.