La cybersicurezza è più che mai sotto ai riflettori, dopo l’ondata di attacchi all’Operational Technology di molte catene della Gdo in Europa e dopo la notizia della endemica vulnerabilità di Php (scoperta con l’intelligenza artificiale ma anche esposta ad attacchi basati su AI. Le rapide evoluzioni dell'Agentic AI sono allo stesso tempo un supporto e una minaccia per la cybersicurezza. A quali tendenze dobbiamo prestare attenzione, e quali tecnologie o servizi risultano cruciali? Ne abbiamo discusso con Marco D’Elia, country manager di Sophos Italia.
Che anno è stato, finora, il 2026 della cybersicurezza e che cosa vi aspettate per il prossimo futuro?
Il 2026 è stato caratterizzato da una crescente attenzione alla cybersecurity, spinta innanzitutto dall’evoluzione del quadro normativo. La progressiva applicazione della direttiva NIS2 ha portato molte organizzazioni, grandi e piccole, ad affrontare la sicurezza informatica in modo più strutturato. A questo si aggiungono il contesto internazionale e, soprattutto, la rapida diffusione dell’intelligenza artificiale, ormai entrata nei processi aziendali e nelle attività quotidiane.
Guardando al futuro, la crescente adozione di agenti AI sempre più autonomi pone nuove sfide in termini di governance, controllo degli accessi e responsabilità, soprattutto quando la diffusione di queste tecnologie supera la capacità delle aziende di supervisionarle. Parallelamente, minacce tradizionali come ransomware, furto di credenziali e sfruttamento delle vulnerabilità continuano a rappresentare rischi concreti. L’AI può rendere gli attacchi più rapidi e complessi, ma resta fondamentale investire nella protezione delle identità, nel monitoraggio continuo e in una difesa multilivello.
È una trasformazione che coinvolge imprese di ogni dimensione. Da una parte cresce l’attenzione agli adempimenti normativi; dall’altra, l’AI sta accelerando il cambiamento tecnologico. Sono questi, a nostro avviso, i due fattori che hanno contribuito maggiormente a rendere la cybersecurity una priorità per le aziende, chiamate oggi anche a garantire maggiore visibilità e controllo sui sistemi AI adottati.
L’intelligenza artificiale è uno strumento sia per chi difende sia per chi attacca. I progressi sono più rapidi su un fronte o sull'altro?
Osserviamo progressi significativi anche nel suo impiego malevolo. È difficile stabilire quale fronte stia avanzando più rapidamente: chi difende, per sua natura, deve reagire alle iniziative di chi attacca. La sfida è quindi sviluppare tecnologie capaci di rispondere con efficacia e tempestività. In questa direzione si inserisce l’evoluzione da Sophos Central a Sophos Fusion, che definiamo non più soltanto una piattaforma, ma un vero e proprio sistema di difesa. Si fonda su due pilastri: un’intelligenza avanzata, grazie a un Security Operations Center (Soc) agentico integrato, e un’architettura aperta, con oltre 500 integrazioni con tecnologie di terze parti, capace di dialogare anche con tecnologie di altri fornitori.
L’AI integrata nel sistema di difesa permette di estendere il concetto di sicurezza sincronizzata ad ambienti composti da prodotti e tecnologie differenti, migliorando l’efficacia e la rapidità di risposta. I nostri servizi di Managed Detection and Response (Mdr), grazie al Soc agentico, possono interpretare in tempo reale i segnali provenienti da sistemi diversi, con una media di 89 secondi dal rilevamento alla risposta automatizzata. L’AI accelera le attività di indagine e risposta, mentre gli analisti umani mantengono un ruolo fondamentale nella valutazione delle minacce e la responsabilità delle decisioni e dei risultati. La frammentazione degli strumenti è infatti una delle principali difficoltà dei Security Operations Center: correlare e interpretare gli alert richiede tempo. Il Soc agentico consente di coordinare le informazioni provenienti dai diversi punti di controllo, accelerando l’individuazione delle minacce e la risposta.
Qual è il vostro punto di vista sui rischi connessi ai modelli e agli agenti AI “fuori controllo”? Le società sviluppatrici stanno facendo abbastanza per contenere il rischio a monte?
È una questione complessa e non abbiamo elementi sufficienti per valutare in modo obiettivo quanto le aziende che sviluppano sistemi di intelligenza artificiale stiano facendo per contenere questi rischi. Stiamo però vivendo una trasformazione paragonabile a una nuova rivoluzione industriale. L’AI può aumentare sensibilmente la produttività delle persone: impedirne l’utilizzo non avrebbe senso. È invece fondamentale governarne l’adozione.
Un fenomeno da monitorare con particolare attenzione è la cosiddetta shadow AI: l’impiego di strumenti di intelligenza artificiale in azienda senza che l’organizzazione ne sia consapevole o ne abbia autorizzato l’uso. Il rischio non dipende soltanto dalle piattaforme utilizzate, ma anche dalle informazioni condivise. Un dipendente potrebbe, persino in buona fede, inserire in uno strumento di AI dati aziendali critici o sensibili senza rendersi conto delle conseguenze.
Per affrontare questa esigenza abbiamo sviluppato Sophos AI Defense, che consente di individuare gli strumenti di AI utilizzati, ottenere visibilità sulle attività legate all'intelligenza artificiale e applicare policy attraverso i controlli Sophos supportati. Le funzionalità di visibilità e applicazione delle policy dipendono dai prodotti e dalle integrazioni supportati, mentre l'applicazione delle policy attraverso tecnologie di terze parti è ancora prevista nella roadmap di sviluppo.
Quanto alla possibilità che gli agenti AI compiano autonomamente azioni impreviste, riteniamo che la gestione di questo rischio coinvolga anche chi sviluppa tali tecnologie. Sophos utilizza l’intelligenza artificiale e la integra nelle proprie soluzioni: da questa prospettiva, consideriamo essenziale accompagnarne l’adozione con controlli adeguati.
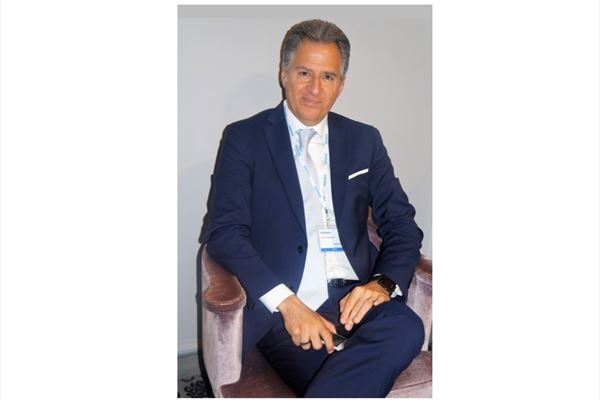
Marco D’Elia, country manager di Sophos Italia
Come sta cambiando la minaccia ransomware? La compromissione di account validi è una tendenza destinata a proseguire?
Il ransomware continuerà, a nostro avviso, a rappresentare una minaccia di primo piano. Si tratta di un’attività criminale redditizia e non vediamo ragioni per cui debba scomparire. Le identità compromesse rivestono un ruolo centrale in questa minaccia: secondo il report “Sophos State of Ransomware 2026”, il 79% degli attacchi ransomware ha avuto origine dalla compromissione delle identità. Riteniamo quindi che gli attacchi basati sulle identità continueranno a rappresentare una delle principali criticità per le organizzazioni.
Le tecniche degli attaccanti evolvono costantemente. Accanto all’ingegneria sociale, l’impiego malevolo dell’AI può rendere più efficaci le attività che conducono alla compromissione dei sistemi, al furto di dati e alle successive richieste di riscatto. È importante distinguere la minaccia dagli strumenti impiegati per realizzarla: l’intelligenza artificiale costituisce un mezzo aggiuntivo a disposizione dei cybercriminali, non una categoria di attacco alternativa al ransomware. Per questo le organizzazioni devono continuare a investire nella protezione delle identità, nella prevenzione, nella capacità di rilevamento e nella risposta agli incidenti.
Sul mercato italiano, quali sono oggi le esigenze più sentite dai vostri clienti?
La cybersecurity è un mercato globale e le esigenze delle imprese italiane non sono, a nostro avviso, sostanzialmente diverse da quelle delle organizzazioni internazionali. Anche in Italia, i principali fattori di cambiamento sono la diffusione dell’intelligenza artificiale nei processi aziendali e l’evoluzione normativa, in particolare la NIS2. Entrambi stanno spingendo le imprese a prestare maggiore attenzione alla sicurezza informatica e agli investimenti necessari per rafforzarla.
Anche le istituzioni stanno intervenendo. Un esempio sono le agevolazioni promosse dal Ministero delle Imprese e del Made in Italy a sostegno degli investimenti delle Pmi in soluzioni cloud e cybersecurity. Le misure prevedono contributi fino al 50% delle spese ammissibili, per un massimo di 20.000 euro, destinati alle Pmi e ai professionisti autonomi che soddisfano i requisiti previsti. Le Pmi devono avere meno di 250 dipendenti e rispettare i criteri economico-finanziari e gli ulteriori requisiti di ammissibilità applicabili. Riteniamo che iniziative di questo tipo siano importanti per rendere l'innovazione tecnologica e la cybersecurity più accessibili anche alle imprese di dimensioni ridotte.
Quale sarà nel prossimo anno la strategia di go-to-market e di offerta di Sophos?
Partendo dalle soluzioni introdotte nel 2026, nel prossimo anno ci concentreremo sull'ulteriore evoluzione di Sophos Fusion e su una più ampia adozione delle sue funzionalità. Tre aree di offerta rappresentano concretamente questa direzione. La prima è Sophos Next-Gen SIEM, che amplia le funzionalità di Sophos Xdr e Mdr, consentendo di raccogliere più dati, conservarli a lungo e utilizzare strumenti di audit e compliance integrati in Sophos Fusion. È un componente aggiuntivo dell’offerta Xdr e Mdr, non un prodotto acquistabile separatamente. Grazie a parser personalizzati, permette di acquisire anche log provenienti da sistemi non coperti dalle integrazioni già configurate. I dati possono essere conservati per 13 mesi, con possibilità di estendere la conservazione fino a dieci anni. Le aziende possono così ricostruire eventi passati, mantenere gli archivi richiesti dalle proprie policy e supportare le esigenze di conformità normativa attraverso dashboard e report dedicati.
La seconda area è Sophos AI Defense, che permette di individuare gli strumenti di AI utilizzati in azienda, ottenere visibilità sulle attività legate all'intelligenza artificiale e definire policy attraverso i controlli Sophos supportati, per favorirne un utilizzo consapevole e governato.
La terza è Ciso Advantage, integrata in Sophos Fusion, che aiuta le organizzazioni a valutare la solidità della propria postura di cybersecurity, individuare le vulnerabilità e stabilire le priorità di intervento. L’obiettivo è offrire alle aziende elementi concreti per decidere dove intervenire, pianificare gli investimenti e dimostrare al management i progressi compiuti. Si tratta di un supporto particolarmente utile per le Pmi, sia quando non dispongono di un Ciso sia quando hanno già una figura dedicata alla sicurezza. Consente di valutare il punto di partenza e definire un percorso di miglioramento, anche grazie all’intelligenza artificiale integrata nella soluzione.